경영진
VDI 대비 인프라 TCO 절감, 안전한 AI 활용, Hot Deploy를 통한 비즈니스 연속성을 검토할 수 있습니다.
ADSH는 개발자가 모바일·태블릿·PC에서 편리하게 업무를 수행하면서도, 기업은 서버 소스·AI 사용·접근권한·작업이력을 중앙에서 관리하도록 돕는 기업용 보안 플랫폼입니다.
VDI의 높은 인프라 비용과 개발 생산성 저하를 줄이고, 보안 경계 안에서 생성형 AI와 원격 근무를 활용하도록 지원합니다.
사례로 이해하기최근 생성형 AI 활용과 원격 근무 확대로 서버 소스 코드와 데이터의 유출 위험이 커지고 있습니다. ADSH는 필요한 모듈과 리소스를 선별 처리하는 가벼운 Runtime 구조를 바탕으로, 보안을 강화하면서도 개발자 생산성과 기업의 업무 연속성을 함께 고려하는 대안으로 소개됩니다.
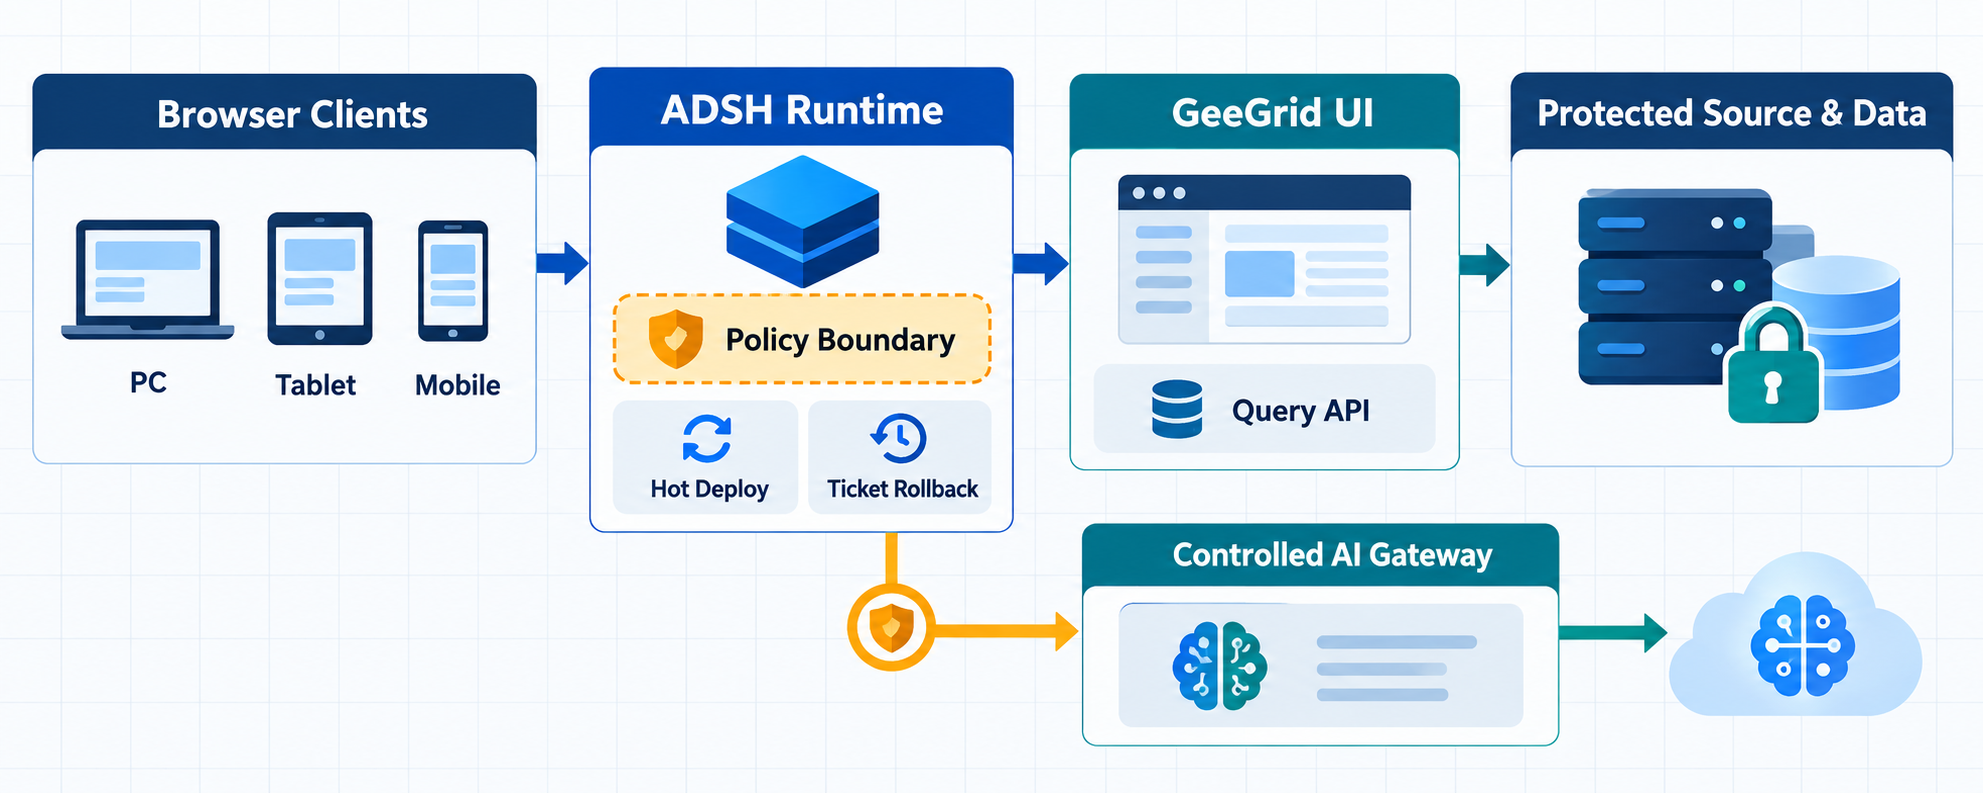
브라우저 사용자는 ADSH Runtime과 정책 경계를 거쳐 GeeGrid UI와 Query API를 사용하고, 핵심 소스와 데이터는 기업 서버 영역에서 관리합니다. 통제된 AI 게이트웨이, Hot Deploy, 티켓 롤백은 도입 검토 자료에서 제시한 제품 가치이며, 실제 환경에서는 고객사의 정책과 연동 범위를 별도로 검증합니다.
VDI 대비 인프라 TCO 절감, 안전한 AI 활용, Hot Deploy를 통한 비즈니스 연속성을 검토할 수 있습니다.
상시 감시형 PC 에이전트 부담을 줄이고, 브라우저 기반 원격 근무와 티켓 롤백으로 업무·배포 부담을 낮추는 방향입니다.
소스·데이터·접근권한·AI 사용·작업이력을 기업의 관리 범위 안에서 운영하는 것을 목표로 합니다.
ADSH는 보안을 어렵게 설명하기보다, 기업에서 자주 발생하는 문제를 줄이는 방식으로 가치를 제공합니다.
개인 PC에 악성코드가 설치되면 키보드 입력, 파일, 접속정보가 노출될 수 있습니다.
ADSH는 개발환경과 작업 세션을 기업 서버에 두고, PC에는 소스와 개발도구를 최소한으로 남기도록 구성합니다. 감염 PC의 접근범위를 제한하고 이상접속을 확인할 수 있습니다.
개발환경이 장비에 묶여 있으면 분실 순간 소스와 접속정보가 함께 위험해질 수 있습니다.
ADSH에서는 다른 PC나 태블릿에서 다시 로그인해 업무를 이어갈 수 있고, 관리자는 분실 장비의 계정과 접근권한을 즉시 중지할 수 있습니다.
AI 사용을 전부 막으면 생산성이 떨어지고, 무제한 허용하면 소스 유출 위험이 커집니다.
ADSH는 회사가 승인한 AI를 사용자·부서·프로젝트 정책에 따라 사용하도록 지원합니다.
서버와 프로그램이 분산되면 사용자 권한을 회수하지 못하는 일이 생길 수 있습니다.
ADSH에서는 사용자·프로젝트·개발 서버·AI 권한을 중앙에서 변경하거나 중지할 수 있습니다.
개인 PC는 접속 화면으로 사용하고, 소스와 개발환경은 기업이 관리하는 서버에 둡니다.


전용 프로그램 설치 없이 브라우저에서 개발 서버와 터미널에 접속합니다.
사용자·부서·프로젝트별로 서버와 AI 접근범위를 관리합니다.
승인된 AI를 기업 정책에 따라 허용하고 사용 이력을 관리합니다.
AI 분석, 소스 수정, 빌드, 테스트를 여러 세션에서 동시에 진행합니다.
프로젝트 작업공간과 파일 업로드·다운로드 정책을 중앙에서 관리합니다.
로그인·접속·세션·명령·파일·AI 사용 이력을 확인합니다.
| 항목 | 일반 개발환경 | ADSH |
|---|---|---|
| 접속 | 여러 접속도구 사용 | 웹 브라우저 중심 |
| AI 사용 | 개인별 사용으로 통제 어려움 | 승인된 AI를 정책에 따라 사용 |
| 권한 | 시스템별 분산관리 | 중앙 통합관리 |
| 소스 보호 | 개인 PC에 자료가 남을 수 있음 | 서버 중심 작업환경 |
| 이력 | 여러 로그를 따로 확인 | 접속·세션·작업 이력 확인 |
| 비교 항목 | 기존 VDI·문서중앙화 | GeeGrid ADSH 도입 방향 |
|---|---|---|
| 작동 아키텍처 | 전체 화면 가상화 또는 무거운 에이전트 상시 구동 | 필요한 모듈과 리소스를 선별 처리하는 가벼운 Runtime |
| 비용·자원 | 높은 서버 스펙과 라이선스·유지비 부담 | 서버 부하 최소화와 인프라 비용 절감 지향 |
| AI 통제 | 생성형 AI 사이트를 일괄 차단하기 쉬움 | 보안 울타리 안에서 승인된 AI 활용 지원 |
| 시스템 반영 | 정책·시스템 변경 시 재기동과 중단 가능성 | Hot Deploy와 티켓 롤백을 통한 무중단 운영 지향 |
| 사용자 경험 | 원격 화면 지연과 PC 성능 저하 | 웹 브라우저 기반으로 PC·태블릿·모바일 접근 |
완전히 격리된 망에서는 외부 AI 인프라와 직접 연동하기 어려울 수 있습니다. 내부 전용 게이트웨이나 허용 API를 선별하는 단계적 접근이 필요합니다.
초기에는 개발 프로세스에 보안 Rule을 적용하는 적응 기간이 필요합니다. 원격 근무 비중이 높은 파일럿 팀부터 적용하고 피드백을 반영합니다.
외산 대형 솔루션과 비교할 때 사용자 수, 기존 VDI 비용, 망 구성, 연동 범위를 기준으로 PoC와 비용 효과를 별도 검증합니다.
금융권 내부망처럼 외부 인터넷과 완전히 격리된 환경에서는 OpenAI·Claude 등 외부 AI와 직접 연동하는 데 제약이 있을 수 있습니다.
대책: 내부 전용 게이트웨이를 연동하거나 통제 가능한 API만 단계적으로 오픈합니다.
기존 개발 프로세스에 ADSH 보안 Rule이 적용되므로 초기에는 적응 기간과 사용자 거부감이 발생할 수 있습니다.
대책: 파일럿 팀 선도 적용, 피드백 수렴, 정책 보완 후 전사 확대를 진행합니다.
글로벌 대형 VDI 브랜드와 비교할 때 동종 업계의 초대형 레퍼런스 규모를 별도로 검토해야 합니다.
대책: AI 시대의 보안 전환과 TCO 절감이라는 실익을 기준으로 PoC와 운영 결과를 확인합니다.
망 연동, 정책 적응성, 생산성, 무중단 반영, 티켓 롤백 절차를 확인한 뒤 전사 확대 여부를 판단합니다. 정량 ROI는 실제 인원·서버·라이선스 조건을 기준으로 산정합니다.
ADSH는 순수 지출형 보안 비용이 아니라 인프라 비용 절감과 임직원 생산성 향상을 함께 검토하는 투자형 솔루션으로 제시됩니다. 아래 효과는 실제 사용자 수, 기존 VDI 비용, 서버 구성, 망분리 조건을 반영해 별도 산정해야 합니다.
GeeGrid ADSH는 보안 강화와 함께 인프라 비용 절감, 개발자 생산성 향상, 생성형 AI 활용을 함께 검토할 수 있는 대안입니다. 제품의 안정성과 레거시 시스템 연동성을 사전에 확인하기 위해 소규모 인원을 대상으로 약 2주간 PoC를 진행하고, 결과에 따라 단계적으로 전사 확대하는 방안을 권장합니다.
| 상품 | 개발자 수 | 연간 라이선스 |
|---|---|---|
| ADSH Team | 최대 5명 | 500만원 |
| ADSH Team Plus | 최대 10명 | 700만원 |
| ADSH Department | 최대 20명 | 1,000만원 |
| ADSH Department Plus | 최대 50명 | 1,800만원 |
| ADSH Enterprise | 최대 100명 | 2,800만원 |
시스템 관리자·부서 관리자 계정은 무료이며, 기본 기술지원이 포함됩니다. AI 서비스 사용료와 고객사별 연동·구축범위는 별도 협의합니다.
ADSH 도입과 고객사 환경에 맞는 보안정책을 상담해드립니다.
도입 상담 문의하기